跳至主要內容
內容目錄
WordPress 更新教學:2026 核心版本、PHP 版本更新與自動更新設定指南
「網站又跳出更新通知了,要不要按?」很多人的反應是:能跑就不要動。
這個想法很危險。WordPress 的更新通常包含安全修補。不更新等於把大門打開給駭客。
但亂更新也不行。更新後外掛不相容、網站白畫面,這種災難也時有所聞。
這篇文章教你怎麼「安全地」更新 WordPress 和 PHP,不會搞壞你的網站。
WordPress 更新出問題?加 LINE 馬上處理,我們幫你修復更新失敗的網站。
重點摘要: WordPress 更新前必做三件事:備份、測試環境驗證、確認外掛相容性。次版本(安全修補)盡快更新,主版本等 3-5 天觀察。PHP 版本建議用 WordPress 官方建議的 8.3 以上。更新失敗最常見原因是外掛不相容。
WordPress 版本查詢與版本歷史一覽
你知道自己的 WordPress 是什麼版本嗎?
從後台「儀表板 → 首頁」右下角或「更新」頁面可以查看。WordPress 版本命名規則:主版本(例如 7.0、7.1)是重大功能更新,次版本(例如 7.1.2)是安全修補和小改善。
根據 Patchstack 2026 年報告,2025 年共發現 11,334 個 WordPress 安全漏洞,比前一年增加 42%,其中 91% 來自外掛(Patchstack, 2026)。
主版本更新通常包含新功能和介面變動,更新前要多測試。次版本更新主要是安全修補,建議盡快更新。
2026 年最新版本:WordPress 7.1 與兩次安全更新
WordPress 7.1(代號 Mary Lou)於 2026 年 8 月 19 日發布,重點包括:不用寫 CSS 就能在網站編輯器設定不同螢幕尺寸的樣式、從後台到編輯器都會持續顯示的管理列、整合裁切/翻轉/旋轉與中繼資料編輯的媒體編輯器、Playlist 與 Tabs 兩個新區塊,以及改在瀏覽器端壓縮與縮放圖片、減輕主機負擔(WordPress.org, 2026)。
之後官方接連發布兩次安全更新:9 月 17 日的 7.1.1 修正 11 項安全問題(WordPress.org, 2026);9 月 22 日的 7.1.2 修補一個重大漏洞——未登入的攻擊者在特定條件下可能引入站內的 PHP 檔案,進而遠端執行程式碼。官方建議立即更新,支援自動背景更新的網站會自動開始更新;修補也回補到 4.7 以後的各分支,但官方只積極支援最新版本(WordPress.org, 2026)。還停在舊版的網站,請照下面的步驟先備份,再盡快更新。
WordPress 核心版本更新實戰教學
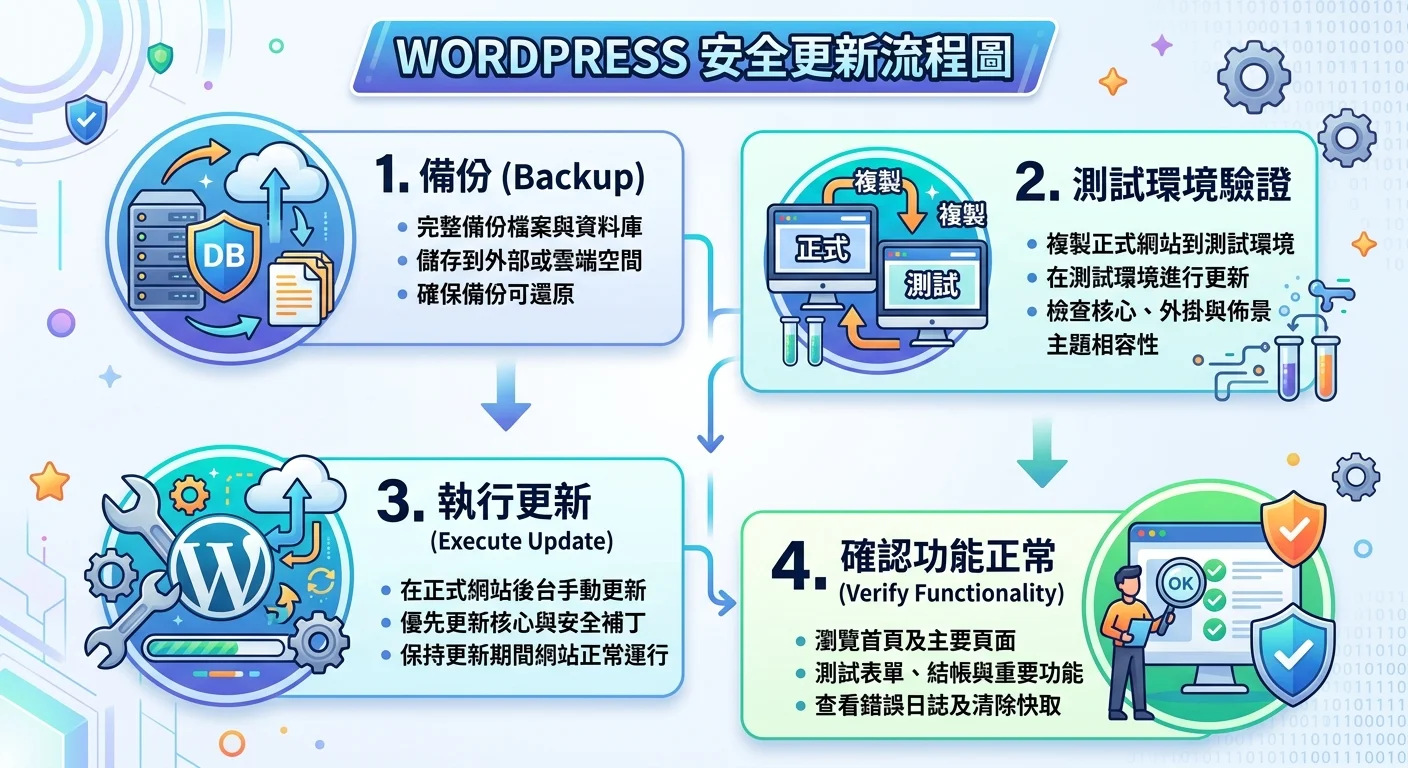
更新前三件事,一件都不能少:
- 完整備份:檔案和資料庫都要備份。用 UpdraftPlus 外掛一鍵備份。
- 測試環境驗證:在 Staging 環境先更新,確認沒問題再到正式環境執行。
- 確認外掛相容性:到每個外掛的更新日誌看看是否支援新版 WordPress。
自動更新設定
WordPress 預設會自動更新次版本,而 WordPress 5.6 之後新安裝的網站,預設連主版本也會自動更新。如果你想控制更新時機,可以在 wp-config.php 加入:
// 停止所有自動更新
define('AUTOMATIC_UPDATER_DISABLED', true);

// 只停止主版本自動更新
define('WP_AUTO_UPDATE_CORE', 'minor');
我們的建議:讓次版本自動更新(安全修補),主版本手動更新(等社群反應)。
更新失敗的處理方法
更新後白畫面?最常見的原因是外掛不相容。
解決方法:用 FTP 進入 /wp-content/plugins/ 資料夾,把所有外掛資料夾重新命名(例如加個 .bak)。這會停用所有外掛。如果網站恢復了,逐一啟用外掛找出罪魁禍首。
如果是 WordPress 核心檔案損壞,可以從 WordPress.org 下載最新版本,用 FTP 覆蓋上傳(保留 wp-content 資料夾和 wp-config.php)。
我們接手過一個更新失敗的客戶網站。WordPress 從 6.3 更新到 6.5 後白畫面。檢查後發現是一個兩年沒更新的表單外掛不相容。停用該外掛後恢復正常。這就是為什麼我們強調「先在測試環境更新」。
PHP 版本更新與相容性檢查
為什麼要升級 PHP 版本
PHP 是 WordPress 的程式語言。PHP 版本越新,網站效能越好、安全性也越高。
如果你的主機還在跑 PHP 7.4,升級到仍有官方支援的 PHP 版本可能是最簡單的效能與安全提升方式。
PHP 版本升級步驟
- 確認目前版本:後台「工具 → 網站狀態」可以看到 PHP 版本
- 檢查相容性:可用 PHP Compatibility Checker 外掛掃描(官方已標示不再維護、只檢查到 PHP 8.0,結果僅供參考)
- 在測試環境升級:主機控制面板通常有 PHP 版本切換選項
- 確認正常後正式升級
根據 Patchstack 2026 年報告,2025 年有 46% 的漏洞在公開揭露時開發者仍未釋出修補(Patchstack, 2026)。根據 W3Techs 數據,WordPress 在 CMS 市場佔有率約六成(約占所有網站的四成),定期更新是維護這些網站安全的關鍵(W3Techs, 2026 年 10 月)。
注意:某些舊版外掛可能不支援 PHP 8.0 以上。升級前一定要做相容性檢查。
網站出問題急著修?加 LINE 馬上處理
外掛與佈景主題的更新策略
外掛和佈景主題也需要定期更新。根據 Patchstack 2025 年中報告,XSS(跨站腳本攻擊)是 2025 上半年最常見的 WordPress 漏洞類型,佔 34.7%,而 57% 的漏洞任何網站訪客都能利用(Patchstack, 2025)。過期的外掛是駭客入侵的主要管道。
更新策略:
- 核心外掛(WooCommerce、Elementor):等 2-3 天看看有沒有已知問題再更新
- 安全外掛(Wordfence、Sucuri):盡快更新
- 小型外掛:可以等到有空的時候批次更新
- 佈景主題:更新前確認子主題的自訂 CSS 不會被覆蓋
回到WordPress 後台操作完整指南了解更多後台管理技巧。
WordPress 更新常見問題 FAQ
Q: WordPress 更新會影響網站內容嗎?
A: 不會。WordPress 更新只修改核心程式檔案,你的文章、頁面、圖片、設定都保存在資料庫和 wp-content 資料夾中,更新不會動到這些資料。但為了保險,更新前還是要備份。
Q: WordPress 可以跳版本更新嗎?
A: 可以。WordPress 支援直接從舊版本更新到最新版本,不需要逐版本升級。但版本差距太大(例如從 5.x 直接跳到 7.x)建議在測試環境先試,確保外掛和主題都相容。
Q: PHP 版本要用多少才好?
A: WordPress 官方建議主機支援 PHP 8.3 以上。PHP 7.4 已經在 2022 年底停止安全更新支援,繼續使用有安全風險。
Q: 自動更新開還是不開?
A: 建議次版本(安全修補)開啟自動更新,主版本手動更新。在 wp-config.php 設定 define('WP_AUTO_UPDATE_CORE', 'minor'); 即可。外掛的自動更新看重要程度決定。
結論:更新不可怕,不更新才可怕
WordPress 更新的核心原則就四個字:備份先行。
只要做好備份,更新出問題隨時可以回復。但不更新的風險是你沒辦法控制的——安全漏洞、效能落後、新功能用不到。
定期更新搭配強密碼是最基本的安全防線。
養成定期更新的習慣,你的網站才能持續安全、穩定、高效地運行。
WordPress 更新、維護、修復,讓我們幫你
GOT YOU DESIGN 提供 WordPress 維護代管服務,定期更新、備份、安全監控全包。
延伸閱讀
如果你願意,我們陪你一步一步來
先加入 LINE 跟我們聊聊你的狀況,我們會給你適合的建議;也可以直接看看線上課程內容,選擇最適合自己的節奏。